В комметарии к предыдущей заметке на
SecLab Mike написал:
"А что поделаешь, это подход регуляторов. До тех пор пока данная модель будет закреплена на гос уровне, ею будут пользоваться. Или Вы предлагаете идти наперекор регулирующим органам и выдумывать свои методы защиты?"
Коллеги, позвольте повторить один из тезисов. Регуляторы - это угроза. Такая же, как злобные Anonymous или демократические создатели Stuxnet. Не более. И не менее.
Угроза может реализоваться через атаку: проверка или иск в случае инцидента (утечки ПД, например). Хотя второе ближе к изменению ущерба.
Что требует от нас появление новой угрозы? Пересмотреть объект защиты и требования к CIA (например: раньше паспортные данные хоть на заборе пиши, а сейчас - они тоже защищаются с точки зрения конфиденциальности). Пересмотреть уязвимости объекта. Пересмотреть модель злоумышленника. Пересчитать риски. Обосновать бюджет :)
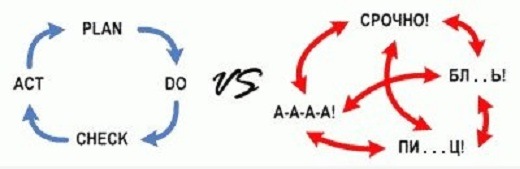
Все. Дальше простая работа защитника информации. Выбрать средства и механизсы защиты, внедрить, оценить эффективность, подшамать, если что не так. Чистый Демминг и Шухарт ему в помощь для более мягкой ситуации.
Угроза не требует от вас использовать определенные "методы защиты". Вы их выбираете. Из существующих или новых.
Приведу пример. Проводили аудит системы АСУ ТП, которая управляет дажестрашнописатьчем. Натурально - сертификация, аттестация в полный рост. Но на ключевых точках с шумным и опасным трафиком стояли не сертифицированные МСЭ а просто NAT-ящие Linux Box (хотя и с сертифицированным Linux). Сертифицированный МСЭ тоже был, но в одном сегмете, где оченьоченьважные системы.
Таким образом - и регуляторы довольны (регулирующие риски минимизированны) и другие угрозы тоже под контролем. И это правильно. Понятно, что приходится платить. Но ведь и защита от злобных Anonymous отнюдь не бесплатна.
Понятно, что тут можно много говорить про "зачем мне эта неработающая железка сертифицированная ФСТЭК/ФСБ". Но тут, коллеги, винить некого. Мы сами (рынок/сообщество, назовите как угодно) делаем неработающие железки. Естественно, я не о присутсвующих говорю :)
Если бы регуляторы заняли бы более мягкую позицию - рынка ИБ в России не сущестовало бы как такового. Точнее это был бы не рынок, а базар. Купи-продай в полом объеме и ничего больше. R&D в области ИБ выжил во многом благодаря регуляторам. Куций, странный, но свой. И сейчас я вижу много позитивных сигналов. Не верите? Посмотрите на PHDays (
http://www.youtube.com/watch?v=RMqCFvCOaYI) и обилие серьезных докладов от коллег по цеху. Ведь любой подобный доклад это лишь побочный продук какой-то работы, решения проблемы. Продуктовой, консалтинговой, бизнес-задачи. Это радует.
Что было бы, если бы не? Могу привести пример. Недавно внедряли MaxPatrol в одной из стран БРИК, которая, в отличие от Китая сильно ментально зависит от. Там администраторы Cisco ACS неделю не могли выдать нам необходимые права на Cisco. Оказалось потом, что у них есть три профиля на ACS, а о том, что там можно создать четвертый или пятый они не знают. Работают по инструкции написанной интеграторами. Для того, чтобы внести изменение - надо вызвать коллег с другого континета. Ведущие системые инженеры небольшой сеточки с 1,5 М клиентов.
Резюмируя. Регуляторы, они конечно регуляторы. Но на то нам и дана эта интересная профессия, чтобы рисками рулить.И систему управления выстраивать. См. картинку.