воскресенье, 30 сентября 2012 г.

Безопасность АСУ ТП. Добро пожаловать в прошлый век!

В настоящее время индустрия переживает бум интереса к безопасности систем АСУ ТП/SCADA. Причины понятны – возросшая степень автоматизации, увеличение количества инцидентов и угроз и четко обозначенный интерес регуляторов. 
Чтобы подтвердить тезис приведу количество уязвимостей, обнаруженных в последнее время в системах АСУ ТП. 

Количество уязвимостей в год

понедельник, 17 сентября 2012 г.

منتدى دولي في مجال الحماية العملية

...Internet...PCI DSS...Visa...Stuxnet...Positive Hack Days... :)

+ Полная версия


четверг, 13 сентября 2012 г.

Незрелая безопасность SCADA


Тут недавно Алексей по своему обыкновению негодовал за незрелость и непонимаение. Имею мнение.


О какой защите бизнес-уровня можно говорить, когда в настоящее время безопасность SCADA находится на том же уровне зрелости, что Интернет-безопасность 10 лет назад. Базовые средства и механизмы защиты еще не внедрены. Сами системы с точки зрения Application Security не выдерживают никакой критики. Приведу пример из жизни.
Предположим, вы решили построить систему управления фродом на бензоколонках.
Для владельцев АЗС и для фрод со стороны персонала заправок является серьезной проблемой, расплачиваться за которую приходится, как это не печально автомобилистам. Низкая степень безопасности систем автоматизации, рабочих мест кассиров, топливораздаточных колонок, контроллеров сопряжения, платежных терминалов приводит к тому, что мошенники начинают использовать в своих целях не тривиальные трюки с «недоливом», а вполне высокотехнологичные приемы. В ход идут манипуляции с пластиковыми карточками бонусных программ, изменение прошивок контроллеров и изменения данных в таблицах СУБД, хранящих информацию о соответствии между купленным и фактически отпущенным топливом.

И вы ставите супер-мега средство сохранения дохода. Но!

Учитывая, что в большинстве случаев база хранится на том же рабочем месте кассира, которые работает с правами администратора, а пароль на контроллер, управляющий ТРК == admin/admin, до вашей системы просто не будет доходить достоверная информация. И все ее красота будет просто бесполезна.

Собственно к чему это я. Всему свое время. Сейчас индустрия безопасности АСУ ТП проходит первые шаги. Внедряет и адаптирует базовые средства защиты. Ведь без них в остальном смысла нет.

PS. Недавно Siemens разразился новыми патчами и уведомлениями для своей SCADA/HMI WinCC и PLC S7. Будет большей. Подробнее тут: http://scadastrangelove.blogspot.com/search/label/Releases

PPS. В ближайшее время буду выступать на тему безопасности SCADA на Infosecurity в Москве и Power Of Community в Сеуле.

вторник, 11 сентября 2012 г.

Security13 Podcat: Security Awareless

 Бивис и Батхед Влад & Co на жесткой кибермове трут за phdays.

Слушать.

понедельник, 3 сентября 2012 г.

Научим "взламывать" Интернет-банки. Бесплатно

Цитата:

"В программу Positive Education включен лабораторный практикум по анализу защищенности систем дистанционного банковского обслуживания (ДБО)... 
В основу практикума «Анализ защищенности ДБО» легла собственная тестовая система дистанционного банковского обслуживания PHDays I-Bank, созданная с нуля ведущим специалистом Positive Technologies Сергеем Щербелем для целей проведения хакерского конкурса «Большой ку$h» на форуме Positive Hack Days 2012. Система PHDays I-Bank представляет собой типичный интернет-банк с веб-интерфейсом, процессингом и PIN-кодами для доступа к счету. На сегодняшний день в PHDays I-Bank заложено около двухсот уязвимостей, встречающихся в современных системах ДБО....
...Программа Positive Education была представлена в июне 2012 года. Менее чем за три месяца к ней подключились ведущие высшие учебные заведения России и Украины...
В рамках программы компания Positive Technologies предоставляет необходимые компоненты для создания практических учебных программ, включая стенды виртуальных инфраструктур, программные продукты для проведения работ, теоретический материал к практикумам, пошаговое описание лабораторных работ и др. Компания обеспечивает партнерские вузы поддержкой своих экспертов, имеющих богатый практический опыт в области информационной безопасности... "

Источник: http://www.pcweek.ru/security/article/detail.php?ID=141436


Заинтересовавшимся ВУЗам писать: pt@ptsecurity.ru

четверг, 23 августа 2012 г.

Ох уж эти регуляторы!

В комметарии к предыдущей заметке на SecLab Mike написал:
"А что поделаешь, это подход регуляторов. До тех пор пока данная модель будет закреплена на гос уровне, ею будут пользоваться. Или Вы предлагаете идти наперекор регулирующим органам и выдумывать свои методы защиты?"

Коллеги, позвольте повторить один из тезисов. Регуляторы - это угроза. Такая же, как злобные Anonymous или демократические создатели Stuxnet.  Не более. И не менее.
Угроза может реализоваться через атаку: проверка или  иск в случае инцидента  (утечки ПД, например). Хотя второе ближе к изменению ущерба.
Что требует от нас появление новой угрозы? Пересмотреть объект защиты и требования к CIA (например: раньше паспортные данные хоть на заборе пиши, а сейчас - они тоже защищаются с точки зрения конфиденциальности). Пересмотреть уязвимости объекта. Пересмотреть модель злоумышленника. Пересчитать риски. Обосновать бюджет :)

Все. Дальше простая работа защитника информации. Выбрать средства и механизсы защиты, внедрить, оценить эффективность, подшамать, если что не так. Чистый Демминг и Шухарт ему в помощь для более мягкой ситуации.

Угроза не требует от вас использовать определенные "методы защиты". Вы их выбираете. Из существующих или новых.

Приведу пример. Проводили аудит системы АСУ ТП, которая управляет дажестрашнописатьчем. Натурально - сертификация, аттестация в полный рост. Но на ключевых точках с шумным и опасным трафиком стояли не сертифицированные МСЭ а просто  NAT-ящие Linux Box (хотя и с сертифицированным Linux). Сертифицированный МСЭ тоже был, но в одном сегмете, где оченьоченьважные системы.

Таким образом - и регуляторы довольны (регулирующие риски минимизированны) и другие угрозы тоже под контролем. И это правильно. Понятно, что приходится платить. Но ведь и защита от злобных Anonymous отнюдь не бесплатна.

Понятно, что тут можно много говорить про "зачем мне эта неработающая железка сертифицированная ФСТЭК/ФСБ". Но тут, коллеги, винить некого. Мы сами (рынок/сообщество, назовите как угодно) делаем неработающие железки. Естественно, я не о присутсвующих говорю :)
Если бы регуляторы заняли бы  более мягкую позицию - рынка ИБ в России не сущестовало бы как такового. Точнее это был бы не рынок, а базар. Купи-продай в полом объеме и ничего больше. R&D в области ИБ выжил во многом благодаря регуляторам. Куций, странный, но свой. И сейчас я вижу много позитивных сигналов. Не верите? Посмотрите на PHDays (http://www.youtube.com/watch?v=RMqCFvCOaYI) и обилие серьезных докладов от коллег по цеху. Ведь любой подобный доклад это лишь побочный продук какой-то работы, решения проблемы. Продуктовой, консалтинговой, бизнес-задачи. Это радует.

Что было бы, если бы не? Могу привести пример. Недавно внедряли MaxPatrol в одной из стран  БРИК, которая, в отличие от Китая сильно ментально зависит от. Там администраторы Cisco ACS неделю не могли выдать нам необходимые права на Cisco. Оказалось потом, что у них есть три профиля на ACS, а о том, что там можно создать четвертый или пятый они не знают. Работают по инструкции написанной интеграторами. Для того, чтобы внести изменение - надо вызвать коллег с другого континета.  Ведущие системые инженеры небольшой сеточки с 1,5 М клиентов.

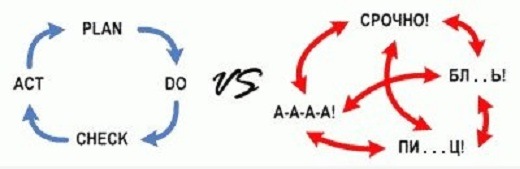
Резюмируя. Регуляторы, они конечно регуляторы. Но на то нам и дана эта интересная профессия, чтобы рисками рулить.И систему управления выстраивать. См. картинку.

Информационные системы России остаются «неуязвимыми»

Достаточно часто общаясь с представителями госорганов и операторами государственных информационных систем (ГИС) испытываешь легкое déjà vu. Во многих случаях оценка уровня защищенности информационных систем сводится к «система аттестована» и «мы выполняем предписания». Значит все в порядке. Аналогичный подход был широко распространён в коммерческом секторе лет так 6-8 назад. У нас все хорошо и все тут.

Читать далее...