Коллеги, в связи с тем, что на PHDays будут не просто все, а ВООБЩЕ ВСЕ, опасаемся переполнения буфера. Включаем компенсационные контроли.
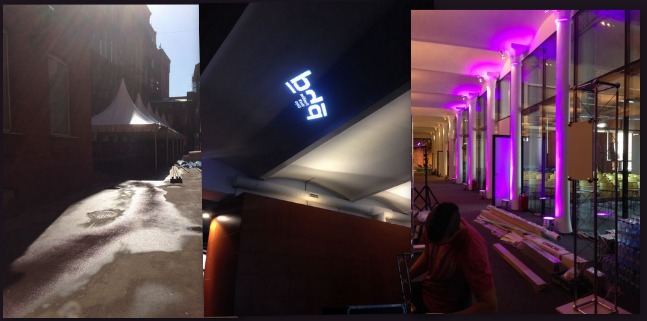
Была добавлена линяя регистрации на входе (синяя стрелка) и два шатра на улице, где можно будет перекусить и посмотреть трансляцию из залов.
Если вдруг на двери зала написано, что он переполнен, скорее всего он переполнен! Но есть видеотрансляция (скоро на http://www.phdays.ru) !
Спасибо и до встречи!
PS. Не забываем про конкурсы и другие интересные события. Анонсы тут и тут.
PPS. Монтаж идет полным ходом! Будет неимоверно интересно!
вторник, 20 мая 2014 г.
понедельник, 19 мая 2014 г.
Пришел, нашел 0-day, унес с собой
В этом году мы кардинально изменили конкурс Critcal Infrastructure Attack (ex choo choo pwn).
На стенде будут развернуты "живые" системы, обновленные по последнему слову техники. Участники будут искать самые настоящие 0-day в АСУ ТП. Права на обнаруженную уязвимость остаются за конкурсанатами.
Приз победителю: Phantom 2 Vision+
Подробнее:
http://www.phdays.ru/press/news/38010/
На стенде будут развернуты "живые" системы, обновленные по последнему слову техники. Участники будут искать самые настоящие 0-day в АСУ ТП. Права на обнаруженную уязвимость остаются за конкурсанатами.
Приз победителю: Phantom 2 Vision+
Подробнее:
http://www.phdays.ru/press/news/38010/
четверг, 15 мая 2014 г.
Hack Around The Clock
Один из обещанных сюрпризов. В этом году PHDays будет круглосуточным.
После основной программы 21го числа нас ждет выступление "Модели для сборки", после чего, с 22:30 и до утра — кинофестиваль киберпанковского и фантастическо кино.
Программа пока секрет, но х/ф "Хакеры" -точно нет.
Да, еще одна немаловажная деталь: всю ночь в кинозале работает бар, который поможет создать профессиональную атмосферу и подогреть ваше восприятие искусства.
вторник, 13 мая 2014 г.
PHDays в твоем городе!
Совершенно необязательно ехать в Москву, чтобы попасть на PHDays. В этом году к PHDays Everywhere присоединилось 15 площадок: от Владивостока до Абу-Даби.
http://www.phdays.ru/registration/everywhere/#2
Жаль, что нет никого в Казахстане и Белорусии...
http://www.phdays.ru/registration/everywhere/#2
Жаль, что нет никого в Казахстане и Белорусии...
четверг, 8 мая 2014 г.
Новости PHDays IV
Полным ходом идут приготовления к Positive Hack Days новой версии! В этом году центральной темой форума станет цифровая натура, которая понемногу начинает себя вести и мешаться под ногами и вообще - пристально всматриваться в спину.
Конференция
Уже было несколько анонсов программы (раз, два, три), но у организаторов есть несколько козырей в рукаве, следите за новостями!
Традиционно конференция будет состоять из хардкорных технических докладов, вперемешку с бизнес-секциями и практическими hands-on labs.
Не хочу повторять программу (http://www.phdays.ru/program/), подсвечу только некоторые технические доклады.
Огромное спасибо программному комитету за насыщенную и интересную программу!
Нас ждет очень насыщенный Fast Track и конкурс молодых ученых Young School под бессменным предводительством Андрея Петухова. Кстати, про молодых ученых...
Как попасть?!
К традиционным способам попасть на PHDays - от заявки на доклад до покупки билетов добавился еще один. Студенты ВУЗов, участвующих в Positive Education имеют квоту на бесплатное посещение Positive Hack Days. Что такое Positive Education и какие вузы туда входят? Вот ответ: http://habrahabr.ru/company/pt/blog/198810/. Да, победители и лауреаты второй Всероссийской студенческой олимпиады по информационной безопасности тоже бесплатно примут участие в PHDays!
Не стоит забывать и про PHDays Everywhere, площадки с живой трансляцией форума и специальными конкурсами будут развернуты от Владивостока до Абу-Даби.
Но есть и секретный хакерский способ...
Конкурсы
Информация по основным конкурсам уже опубликована, список постоянно пополняется...
Журнал Хакер например раздает инвайты на PHDays авторам рубрики "Взлом".
В ближайшее время стартует конкурс "Конкурентная разведка", победители которого также получают приглашения на PHDays! Регистрация тут. Три победителя — те, кто справится с заданиями лучше и быстрее всех, — получат приглашения на PHDays IV, где мы вручим им ценные призы. Приз за первое место — iPad. Сам конкурс будет проходить за неделю до форума и продлится два дня — 15 и 16 мая.
Конференция
Уже было несколько анонсов программы (раз, два, три), но у организаторов есть несколько козырей в рукаве, следите за новостями!
Традиционно конференция будет состоять из хардкорных технических докладов, вперемешку с бизнес-секциями и практическими hands-on labs.
Не хочу повторять программу (http://www.phdays.ru/program/), подсвечу только некоторые технические доклады.
- Небезопасное Smart TV - Донато Ферранте (Donato Ferrante), Луиджи Аурьемма (Luigi Auriemma)
- Эволюция атак на мобильные сети - Карстен Ноль (Karsten Nohl)
- Импрессия: не ломай — сделай свой ключ (Toool)
- Ошибки использования «безопасных» протоколов и их эксплуатация Владимир (3APA3A) Дубровин
- Криптография через год после разоблачений Сноудена (прошлое, настоящее и будущее) Ведущий: Эрик Фильоль
- Ловим шеллкоды под ARM, Светлана Гайворонская и Иван Петров
- О поиске бинарных уязвимостей нулевого дня в 2014 году, Алиса Шевченко (Esage)
- Обратная разработка драйверов OS X, Егор Федосеев
- Moloch — открытая система network forensic, Энди Уик (Andy Wick), Оуэн Миллер (Eoin Miller)
- Эксплуатация уязвимостей ARM, Асем Джакхар (Aseem Jakhar)
Огромное спасибо программному комитету за насыщенную и интересную программу!
Нас ждет очень насыщенный Fast Track и конкурс молодых ученых Young School под бессменным предводительством Андрея Петухова. Кстати, про молодых ученых...
Как попасть?!
К традиционным способам попасть на PHDays - от заявки на доклад до покупки билетов добавился еще один. Студенты ВУЗов, участвующих в Positive Education имеют квоту на бесплатное посещение Positive Hack Days. Что такое Positive Education и какие вузы туда входят? Вот ответ: http://habrahabr.ru/company/pt/blog/198810/. Да, победители и лауреаты второй Всероссийской студенческой олимпиады по информационной безопасности тоже бесплатно примут участие в PHDays!
Не стоит забывать и про PHDays Everywhere, площадки с живой трансляцией форума и специальными конкурсами будут развернуты от Владивостока до Абу-Даби.
Но есть и секретный хакерский способ...
Конкурсы
Информация по основным конкурсам уже опубликована, список постоянно пополняется...
Журнал Хакер например раздает инвайты на PHDays авторам рубрики "Взлом".
В ближайшее время стартует конкурс "Конкурентная разведка", победители которого также получают приглашения на PHDays! Регистрация тут. Три победителя — те, кто справится с заданиями лучше и быстрее всех, — получат приглашения на PHDays IV, где мы вручим им ценные призы. Приз за первое место — iPad. Сам конкурс будет проходить за неделю до форума и продлится два дня — 15 и 16 мая.
В этом году все будет непросто. В прошлом году например было так.
В этом выпуске - все. Ждем вас на PHDays и с Праздником!
понедельник, 21 апреля 2014 г.
Кибербойцы невидимого фронта, где вы?
В нашей индустрии – люди — это главное. Не нужны дорогостоящие станки, суперкомпьютеры, и «чистые» ангары для сборки изделий.
Ноутбук, Kali Linux, штатный интернет – вот все, что нужно для кибербойца XXI века.
Шучу конечно. Серверные фермы, удобный офис, виртуальные лаборатории, документация, специализированный софт и главное, компания единомышленников, вместе с которыми можно творить великие дела...
В Positive Technologies сконцентрировано все, что нужно для комфортной работы. Есть у нас и вакансии.
Сегодня хочу подсветить направление Application Security, хотя существуют и другие.
Активно ждем ищем в свою команду экспертов по тестам на проникновению и безопасности приложений, готовых ломать сложнейшие системы, искать уязвимости пачками, входить в международные рейтинги, выступать на модных конференциях и разрабатывать уникальные продукты.
Основные специализации: пентест, AppSec Java/.NET/ABAP.
Подробнее тут: http://hh.ru/vacancy/10372068
Отдельно выделю задачу «SSDL аннигилятора», специалиста по внедрению процессов управления безопасностью в разработке. Если от слов SAMM, BSIMM, SDLC, Agile, DevOps у вас не болят зубы, а наоборот, загораются глаза – добро пожаловать к нам в коллектив.
Подробнее: http://hh.ru/vacancy/10372537
PS. По просьбе коллег из Центра Кибербезопасности ОАО «РЖД».
Центру требуются эксперты для проведения и сопровождения работ по анализу защищенности микропроцессорных систем управления железнодорожным транспортом (станции, локомотивы. электропитание) и систем связи.
Обязательны практические навыки анализа защищенности информационных систем, управления проектами, взаимодействия с подрядчиками.
Желателен опыт или понимание систем АСУ, а также профильное образование (МИИТ, ПГУПС и т.п.)
Контакты: Колесников Артур Георгиевич, A.Kolesnikov@vniias.ru
PPS. Картинка заимствованна, активная ссылка оставлена для юмора.
четверг, 10 апреля 2014 г.
CVE-2014-0160: красное или желтое?
В кулуарах возник вопрос о том, что различные источники по разному оценивают степень риска, связанно с уязвимостью в OpenSSL.
Давайте попробуем посчитать сами.
Формально, по CVSS, степень риска – средняя. Однако для ряда сервисов – например публичных Web-сайтов – степень риска вполне себе критическая, поскольку с помощью уязвимости можно увести пароли и потом влиять не только «чуть-чуть на конфиденциальность» как в CVSS, а устроить полный кибермагидец всему CIA. Это естественно сказывается на оценке, ведь именно Impact Metrics в данном случае дает невысокую оценку.
Проблема (точнее не проблема, а понятное ограничение) CVSS и подобных оценок, то что они не рассматривают уязвимость применительно к конкретной системе и не рассматривают «второй хоп» эксплуатации, т.е. уязвимости, возникающие в результате успешной атаки. Это в принципе правильно, поскольку все это носит вероятностную оценку, надо строить граф атаки и т.д. Но иногда, при применении «в лоб» может запутать неспециалиста.
С подобной ситуацией я сталкивался когда при разработке WASC TCv2 пытались сделать «шкалу рисков» для Web-уязвимостей. Очень непросто, поскольку для оценки не уязвимости, а потенциального риска для системы надо учитывать контекст, т.е. к чему может привести данная конкретная SQLi или XSS. Согласитесь, что XSS на основной странице Яндекса или на никогда не используемом Web-HMI системы АСУ ТП, через которую только alert получишь – совершенно разные вещи.
В результате мы долго использовали «worst case scenario» (http://www.ptsecurity.ru/download/analitika_web.pdf, стр 32), но сейчас пересматриваем и этот подход.
Таким образом ответ: формально уязвимость – среднего уровня риска, однако для систем передающих важную информацию небольших объемов (пароли, номера кред и проч) эксплуатация уязвимости может привести к получению данных, использование которых может привести к полной компрометации системы или существенным финансовым потерям, в связи с чем иногда полезно повышать степень ее риска до критической.
Давайте попробуем посчитать сами.
Проблема (точнее не проблема, а понятное ограничение) CVSS и подобных оценок, то что они не рассматривают уязвимость применительно к конкретной системе и не рассматривают «второй хоп» эксплуатации, т.е. уязвимости, возникающие в результате успешной атаки. Это в принципе правильно, поскольку все это носит вероятностную оценку, надо строить граф атаки и т.д. Но иногда, при применении «в лоб» может запутать неспециалиста.
С подобной ситуацией я сталкивался когда при разработке WASC TCv2 пытались сделать «шкалу рисков» для Web-уязвимостей. Очень непросто, поскольку для оценки не уязвимости, а потенциального риска для системы надо учитывать контекст, т.е. к чему может привести данная конкретная SQLi или XSS. Согласитесь, что XSS на основной странице Яндекса или на никогда не используемом Web-HMI системы АСУ ТП, через которую только alert получишь – совершенно разные вещи.
В результате мы долго использовали «worst case scenario» (http://www.ptsecurity.ru/download/analitika_web.pdf, стр 32), но сейчас пересматриваем и этот подход.
Таким образом ответ: формально уязвимость – среднего уровня риска, однако для систем передающих важную информацию небольших объемов (пароли, номера кред и проч) эксплуатация уязвимости может привести к получению данных, использование которых может привести к полной компрометации системы или существенным финансовым потерям, в связи с чем иногда полезно повышать степень ее риска до критической.
Подписаться на:
Сообщения (Atom)