Облегченный вариант статистики уязвимостей Web-приложений.
Ссылка: http://www.cnews.ru/reviews/index.shtml?2012/06/19/493446 и мультики по теме.
А devteev.blogspot.com не показывает свое лицо и взламывает корпорацию Potato. Вот так-то.
Показаны сообщения с ярлыком публикации. Показать все сообщения
Показаны сообщения с ярлыком публикации. Показать все сообщения
вторник, 19 июня 2012 г.

воскресенье, 8 апреля 2012 г.
пятница, 6 апреля 2012 г.
Через что вас взломают завтра?
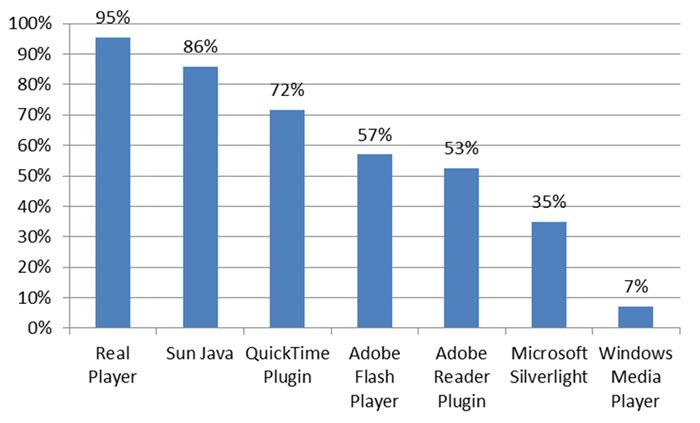
Несколько лет назад, решая прикладную задачу какой client-site exploit лучше затачивать оперативной оценки защищенности клиентских приложений мы разработали утилиту WebSpider. Развиваясь, WebSpider превратился в Surfpatrol, который сейчас живет, здравствует и дает интересную статистику.
Так, 89% всех заходов на SurfPatrol осуществляется с уязвимых систем.

А client-site exploit лучше затачивать обновления нужно устанавливать на Real Player, Java и QuickTime.
 Статья годовалой давности о технологии:
http://www.securitylab.ru/analytics/422813.php
Так, 89% всех заходов на SurfPatrol осуществляется с уязвимых систем.

А
http://www.securitylab.ru/analytics/422813.php
четверг, 15 марта 2012 г.
Как лайфхакеры вайтхэтов повстречали

По приглашению портала http://lifehacker.ru принял участие в подкасте 42.
Секреты «белых шляп»
Как и обещали в предыдущем выпуске, на этот раз Леонид Свидерский и Настя Радужная расскажут про корпоративные взломы. Поможет им в этом, высказав свое авторитетное мнение, эксперт выпуска — Сергей Гордейчик, технический директор компании «Positive Technologies».
В программе:
— Виды коммерческих угроз.
— Способы защиты от них.
— Киберпреступность.
— Виды коммерческих угроз.
— Способы защиты от них.
— Киберпреступность.
пятница, 2 марта 2012 г.
ГАС "Выборы" на коленке
...Учредители Лиги избирателей — решили запустить во время выборов президента РФ систему «Сводный протокол»...
...Идея «Сводного протокола» проста: это интернет-площадка, на которой работают ПО учета голосов избирателей...
...После того как на участке закончится подсчет голосов и будет сформирован протокол, они [волонтеры-наблюдатели] сразу же позвонят по специальному номеру телефона в сall-центр и сообщат свои цифры. Или введут цифры через специальную форму на сайте площадки: ФИО наблюдателя — его логин, а номер телефона — пароль...
Уже даже не смешно.
Источник:
http://www.itogi.ru/hitech-business/2012/9/175252.html
среда, 21 декабря 2011 г.

пятница, 5 августа 2011 г.
Pentest Magazine – Pentesting in the Cloud

Вышел августовский номер PenTest Magazine, целиком и полностью посещенный пентестам с помощью/из/на Clouds.
http://pentestmag.com/august-issue-pentesting-in-the-cloud/
Среди всего прочего статья Юрия Гольцева и вашего покорного слуги "{AB}USE THEIR CLOUDS", написанная по материалам одноименного доклада на Positive Hack Days 2011 (http://phdays.ru/program-business2011.asp).
среда, 3 августа 2011 г.
Яндекс, Google, Мегафон, Вконтакте и все-все-все!

В связи с шумом в СМИ попытались научно-популярно разъяснить ситуацию в ходе вебинара , проводимого в рамках программы "Практическая безопасность".
Презентация "Почему случился Russian.Leaks?"
Почему случился Russian.Leaks from phdays on Vimeo.
среда, 13 июля 2011 г.
"Итоги". Как воюют киборги

Элементы кибервойны уже широко используются как в холодном противостоянии, так и в ходе горячих боевых действий. Остается только надеяться, что недоказуемость и безнаказанность кибератак не сподвигнет горячие государственные головы на использование их в качестве самостоятельного средства наступления. В киберпространстве сейчас нет паритета, нет стратегии сдерживания, и достаточно вероятно, что массированная кибератака может стать casus belli.
Как воюют киборги
Елена Покатаева, Итоги
http://www.itogi.ru/hitech-business/2011/28/167285.html
среда, 22 июня 2011 г.
Мировая гонка кибервооружений
Передача "Угол зрения" на канале Эксперт
Каковы реальные размеры киберпреступности в России и в мире? Какие опасности таят себе в компьютерные технологии? Каким образом возможно наладить правовое регулирование в этой сфере?
http://expert.ru/2011/06/20/ugol-zreniya/
Каковы реальные размеры киберпреступности в России и в мире? Какие опасности таят себе в компьютерные технологии? Каким образом возможно наладить правовое регулирование в этой сфере?
http://expert.ru/2011/06/20/ugol-zreniya/
воскресенье, 5 июня 2011 г.
Facebook следит за тобой
Джулиан Ассанж, создатель известного разоблачительного сайта WikiLeaks в интервью англоязычному российскому телеканалу Russia Today назвал Facebook «ужаснейшей машиной шпионажа, которая когда либо была изобретена».
По его мнению, правительство Соединенных Штатов использует социальную сеть в своих целях. Он отмечает, что каждое сообщение, оставляемое пользователями в Facebook, помогает спецслужбам следить за американскими гражданами.
«Перед нами наиболее полная база данных о людях, их взаимоотношениях, именах, адресах, местах которые они посещают, о связях, которые они поддерживают, а также об их родственниках … и все это доступно спецслужбам США».
По его мнению, не только Facebook, но и такие крупные сервисы как Google и Yahoo имеют специальный встроенный интерфейс, предназначенный для использования работниками спецслужб и упрощающий их работу.
"Наивно надеяться на наличие анонимности в Интернет - рассуждает Сергей Гордейчик, технический директор компании Positive Technologies, занимающейся информационной безопасностью - Вас никогда не удивляла та точность, с которой Yandex или Google выдает рекламные баннеры в зависимости от того, на темы вы общались в электронной почте, какие сайты посещали или какие поисковые запросы вводили? Все следы которые вы оставляете в Интернет собираются и анализируются поисковыми машинами, для того, чтобы выдавать наиболее подходящие ответы и показывать наиболее востребованную рекламу. Социальные сети здесь не исключение, а скорее один фрагментов общей картины. Наиболее показательный, поскольку прямым источником информации является сам пользователь. Еще одним мощным средством сбора информации являются современные смартфоны, которые знают где вы находились сегодня, кому звонили, какую музыку слушали. Более того, некоторые модели хранят резервные копии ваших данных в «облачных сервисах», то есть где-то в Интернет, где эта информация также не застрахована от сбора «деперсонифицированной статистики». Естественно правоохранительные органы могут в той или иной степени получать доступ к этой информации в рамках локального и международного законодательства".
Напомним, что сам Ассанж в настоящее время ожидает экстрадиции из Великобритании в Швецию, в связи с обвинением в сексуальных домогательствах и изнасиловании.
http://telecomblog.ru/?p=6978
суббота, 2 апреля 2011 г.
Опрос экспертов по регулированию в сфере безопасности
Опубликован в CIO под громким названием "Безопасность и закон".
Ваш покорный слуга тоже что-то ляпнул авторитетно прокомментировал этот актуальный вопрос.
Полный текст:
вторник, 11 января 2011 г.
272 или не 272?!
Интересный казус рассматривается тут.
Цитирую:
... Некий сайтовладелец отписал в местном форуме предложение посмотреть его новый сайт. .... А герой нашего рассказа решил проверить этот ресурс на уязвимости.
Долго искать дыру ему не пришлось. Сайт оказался сделан на распространённом движке (CMS), а доступ в его административный интерфейс был закрыт дефолтным паролем...
Наш герой поступил так, как ему подсказала совесть. Сменил дефолтный пароль на новый (чтоб закрыть уязвимость) и написал сайтовладельцу сообщение об этом...
Cайтовладелец немедля пишет заявление в милицию, и там возбуждают уголовное дело по ст.272. Неправомерный доступ к охраняемой законом компьютерной информации....
Ситуация неприятная, но понятная. Некто сглупил сменив пароль, некто повел себя как ..., в общем суд.
В блоге Infowatch разгорается полемика по вопросу - 272 или не 272. Чистая манипуляция имхо. Потому как 272. Если читать текст статьи а не только название, то ...
Неправомерный доступ к охраняемой законом компьютерной информации,
то есть информации на машинном носителе, в электронно-вычислительной машине
(ЭВМ), системе ЭВМ или их сети, если это деяние повлекло уничтожение, блокирование,
модификацию либо копирование информации, нарушение работы ЭВМ, системы ЭВМ
или их сети
Модификация и блокирование на лицо.
среда, 8 декабря 2010 г.
Google hacking hands-on
Мы - молодцы!
Исследовательский центр «Positive Research» отмечен благодарностью компании Google за помощь в повышении безопасности сервисов и приложений этой компании и помещен в виртуальный «Зал Славы» Google Security Hall of Fame.
Программа «Google Security Reward» привлекла внимание множества исследователей. В рамках программы была предоставлена легальная возможность проанализировать безопасность сервисов и приложений компании Google. Открытой оценке защищенности могли быть подвергнуты не только приложения, такие как Google Chrome, но и интерактивные сервисы: поисковая система google.com и почтовый сервис gmail.com, видеосервис youtube.com, сервис блогов blogger.com, социальная сеть orkut.com.
По результатам проведенного экспертами Исследовательского Центра «Positive Research» анализа было обнаружено несколько уязвимостей различной степени риска, которые были проанализированы и устранены специалистами Google. В качестве благодарности за помощь в повышении защищенности, Исследовательский центр «Positive Research» помещен в вириальный «Зал славы безопасности Google» Google Security Hall of Fame ( http://www.google.com/corporate/halloffame.html ).
Детали:
http://devteev.blogspot.com/2010/12/rewarding-web-application-security.html
http://www.securitylab.ru/news/400057.php
Исследовательский центр «Positive Research» отмечен благодарностью компании Google за помощь в повышении безопасности сервисов и приложений этой компании и помещен в виртуальный «Зал Славы» Google Security Hall of Fame.
Программа «Google Security Reward» привлекла внимание множества исследователей. В рамках программы была предоставлена легальная возможность проанализировать безопасность сервисов и приложений компании Google. Открытой оценке защищенности могли быть подвергнуты не только приложения, такие как Google Chrome, но и интерактивные сервисы: поисковая система google.com и почтовый сервис gmail.com, видеосервис youtube.com, сервис блогов blogger.com, социальная сеть orkut.com.

По результатам проведенного экспертами Исследовательского Центра «Positive Research» анализа было обнаружено несколько уязвимостей различной степени риска, которые были проанализированы и устранены специалистами Google. В качестве благодарности за помощь в повышении защищенности, Исследовательский центр «Positive Research» помещен в вириальный «Зал славы безопасности Google» Google Security Hall of Fame ( http://www.google.com/corporate/halloffame.html ).
Детали:
http://devteev.blogspot.com/2010/12/rewarding-web-application-security.html
http://www.securitylab.ru/news/400057.php
понедельник, 22 ноября 2010 г.
Compliance как угроза
Статья "Compliance как угроза", опубликована в ИКС ИКС № 9 2010.
Соответствие требованиям регуляторов – одна из основных прикладных задач обеспечения безопасности компаний и организаций различных отраслей и масштабов. Несмотря на тенденцию усиления регуляторных рисков, процесс compliance management может быть разумно встроен в систему управления ИТ и ИБ, реализованную на основе общепризнанных методик и рекомендаций.
среда, 10 ноября 2010 г.
понедельник, 20 сентября 2010 г.
Кибервойна?!!!
Недавно комментировал "план кибервойны против России" для журнала NewsWeek.
Как водится, комментарии обрезали до неузнаваемости. Привожу полную версию.
Давайте рассмотрим основные цели и возможности США в рамках военных действий против России (рассматриваются только гражданские системы).
1. Разведка. Получение важной информации.
2. Разрушение. Нарушение работоспособности критичных систем.
3. Управление системами. Навязывание информации (например радио/телевиденье), перехват управления автоматизированными системами.
1. Разведка
С точки зрения глобальной разведки (т.е. отслеживания внешних коммуникаций) США не требуется создавать что-то новое. США и в настоящий момент:
1. Имеют доступ и контролируют (напрямую или через блок НАТО, Японию и пр.) большую часть внешних коммуникаций России использующих сети общего доступа.
2. Имеют доступ к содержимому «защищенных» систем передачи информации общего доступа (Skype, BlackBerry, сертификаты SSL/TLS и т.д.).
3. Контролируют многие сервисы и приложения, а также зарубежные хостинг-площадки, используемые для размещения служб и приложений российскими компаниями.
4. Имеют наработанные технологии по сбору и анализу данных из разнородных источников (Эшелон, Google и т.д.).
С точки зрения локальной разведки (т.е. отслеживание внутренних коммуникаций) США также не требуется создавать что-то новое. США и в настоящий момент:
1. Контролируют (напрямую или через союзников, например Израиль) большую часть программной продукции (включая и мобильные устройства) и имеют практически неограниченные возможности по добавлению специальных возможностей в ПО.
2. Имеют мощнейший исследовательский и даже промышленный потенциал в части обнаружения и использования недостатков в компьютерных системах, проведения практических атак (Core Security Technologies, Immunity Inc., eEye Digital Security, Fortify Software).
3. Контролирую большую часть рынка средств защиты, что может использоваться для разработки и сознательного игнорирования определенных видов атак.
4. Имеют обученный персонал (68th Network Warfare Squadron, 710th Information Operations Flight, Air Force Intelligence, Surveillance and Reconnaissance Agency и т.д.), проводят активную кадровую политику (BlackHat, Defcon)
Т.е. фактически – США сейчас может вести активную сетевую разведку (или если угодно – шпионаж) против любого государства.
2. Разрушение
Приведенных выше фактов вполне достаточно для проведения масштабных атак, направленных на блокирование коммуникаций и информационных систем.
Также следует учитывать тот факт, что США контролирует чувствительные части инфраструктуры Интернет (магистрали, DNS, маршрутизация) и имеет возможно практически моментально блокировать внешние коммуникации государство. В финансовом секторе блокирование коммуникаций с международными платежными системами фактически равносильно коллапсу.
Поскольку, в отличие от Китая, который сознательно проводит политику построения «Интернет в отдельно взятом государстве», многие системы и компании будут испытывать серьезные затруднения при нарушении связности Сети. В принципе Россия имеет техническую возможность «закуклить» Интернет в рамках своего сегмента, но остается открытым вопрос, насколько эффективно в этом случае будет функционировать сеть (т.е. предоставляемые посредством сети сервисы).
Временный эффект, даваемый атаками типа DDoS в принципе может быть использован в качестве отдельных акций, но в рамках военных действий он мало интересен. Только в отношении специализированных систем, которые зачастую не подключены к Интернет, и соответственно не подвержены данному виду атак.
Учитывая широкие наработки в области проведения атак, для блокирования внутригосударственных информационных систем могут использоваться атаки, направленные на захват управления с дальнейшим выводом систем из строя (удалением/изменение конфигураций, удаление ОС).
3. Управление системами
Если рассмотреть открытую статистику, например статистику полученную в ходе работ по анализу защищенности Positive Technologies (http://www.securitylab.ru/analytics/397848.php), то видно, что задача получения доступа к критичным элементам гражданской сетевой инфраструктуры не требует специализированных инструментов и навыков.
Принимая во внимание что в рамках проводимой модернизации в промышленном, финансовых секторах и в секторе гос. Услуг широко внедряются информационные системы (системы АСУТП, электронные платежные системы, система электронного правительства) вероятность эффективности данного направления атак будет только увеличиваться по мере развития промышленного и экономического потенциала России.
Резюме
Таким образом, приведенный сценарий выглядит однобоким и несколько запоздавшим.
Приведенный сценарий «долгого развития и эволюции» атаки в принципе нереален, поскольку чем дольше развивается атака, тем выше вероятность обнаружения.
Сетевая война, это постоянные целенаправленные удары и отходы, поскольку структура атакуемого объекта постоянно меняется.
Анализ проблем защиты от внешнего нарушителя
Опубликована в сети статья Дмитрия Кузнецова (Positive Technologies) и Артема Сычева (Россельхозбанк)
http://www.securitylab.ru/analytics/397848.php
Хотелось бы обратить внимание на один график, полученный нами в ходе анализа статистики по аудитам и тестам на проникновение:

Вывод напрашивается сам по себе - банки в целом заращены серьезнее чем другие отрасли. Что предсказуемо.
http://www.securitylab.ru/analytics/397848.php
Хотелось бы обратить внимание на один график, полученный нами в ходе анализа статистики по аудитам и тестам на проникновение:
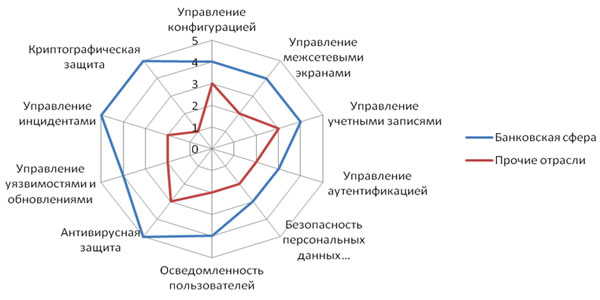
Вывод напрашивается сам по себе - банки в целом заращены серьезнее чем другие отрасли. Что предсказуемо.
понедельник, 6 сентября 2010 г.
Юридические аспекты консалтинга в области безопасности
Давно обещанная статья опубликована на Seclab:
http://www.securitylab.ru/analytics/397449.php
Там же интересное чтиво про Cisco, PCI DSS и MaxPatrol:
http://www.securitylab.ru/analytics/397416.php
http://www.securitylab.ru/analytics/397449.php
Там же интересное чтиво про Cisco, PCI DSS и MaxPatrol:
http://www.securitylab.ru/analytics/397416.php
вторник, 25 мая 2010 г.
Статистика уязвимостей Web 2009
В этом году были проанализированы данные о 5560 веб-приложениях протестированных специалистами компании Positive Technologies в ходе предоставления консалтинговых и сервисных услуг по информационной безопасности, таких как тесты на проникновение, анализ защищенности в рамках стандарта PCI DSS и мониторинг защищенности внешнего периметра с использованием системы MaxPatrol.
Практически половина проанализированных систем содержали уязвимости. Суммарно во всех приложениях было обнаружено 13434 ошибок различной степени риска, зафиксировано 1412 образцов вредоносного кода, содержащихся на страницах уязвимых систем. Доля скомпрометированных сайтов распространявших вредоносное программное обеспечение составила 1,7%. Каждый из таких сайтов содержал уязвимости, позволяющие выполнять команды на сервере, что подтверждает возможность использование этих уязвимостей для компрометации системы.
Основной результат исследования неутешителен. Вероятность обнаружения критичной ошибки в веб-приложении автоматическим сканером составляет около 35% и достигает 80% при детальном экспертном анализе. Этот факт демонстрирует невысокую защищенность современных Web-приложений не только от атак со стороны квалифицированных злоумышленников, но и от действий атакующих, вооруженных готовыми утилитами для «автоматического взлома».
Как и ранее, наиболее распространенными ошибками, допускаемыми разработчиками приложений, являются уязвимости «Межсайтовое выполнение сценариев» и «Внедрение операторов SQL» на которые пришлось более 19% и 17% всех обнаруженных уязвимостей соответственно.
С точки зрения соответствия требованиям регуляторов (compliance management) ситуация улучшилась незначительно. До 84% веб-приложений не удовлетворяет требованиям стандарта по защите информации в индустрии платежных карт PCI DSS и 81% не соответствуют критериям ASV-сканирования, определенного в стандарте.
Сравнение результатов с отчетами предыдущих четырех лет показал, что ситуация со степенью защищенности веб-приложений в 2009 в целом улучшилась. Так, анализ устранения уязвимостей на 768 сайтах проверявшихся в 2008 и 2009 году показал, что более 60 процентов владельцев устранили все критичные уязвимости в течение года и существенно повысили защищенность своих ресурсах. В целом регулярный анализ защищенности веб-приложений и налаженный процесс устранения выявленных недостатков позволяют за год уменьшить число уязвимых сайтов в среднем втрое.
Ссылки: pdf html
Подписаться на:
Сообщения (Atom)