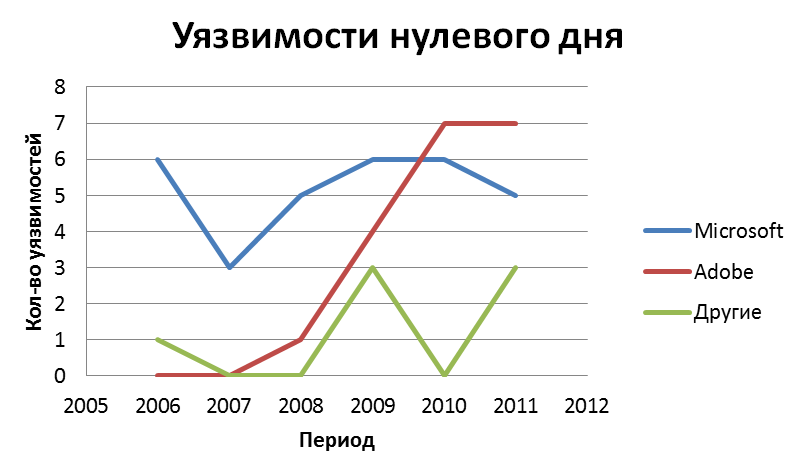
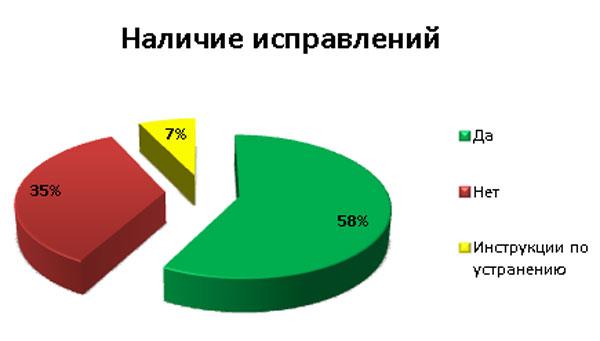
SecurityLab опубликовал статистический отчет по уязвимостях за 2011 год.
http://www.securitylab.ru/analytics/422328.php
В отчете много интересных фактов, в частотности - ситуация с исправлением уязвимость далека от идеала, патчи конечно выходят, но далеко не всегда.
Также вышел ежемесячный отчет: http://www.securitylab.ru/news/422395.php
суббота, 31 марта 2012 г.
RST/GHC/UKT и все-все-все
"...тестирование на проникновение – это не только написание отчета, но и увлекательное событие и ресерч, которые ты переживаешь один или в команде. Событие с маленькими и большими открытиями, с ночными дозвонами, криками «Бл*, у меня есть доступ!!!» и «Меня спалили!», последними и первыми электричками в метро, чтением кода и документации, автоматизацией всего и чего угодно, если хочется программировать, сонным видом, благоухающим кофе, мешками под глазами и довольными Заказчиками. Отменный сон. Наверное, слишком романтизировано, но так я вижу все это для себя..."
Юра Гольцев о работе пентестера.
http://www.xakep.ru/post/58497/?print=true
понедельник, 26 марта 2012 г.
Hack The Planet!
Специальный выпуск подкаст посвященный конференции Positive Hack Days 2012. У нас в гостях Сергей Гордейчик,Дмитрий Евтеев и Владимир Воронцов.
Ссылка на оригинал:
http://www.esetnod32.ru/.company/podcast/detail.php?ID=320208
ps. Хронически путаю CCC с CC. Виноват.
- что будет нового на конференции в этом году
- как удалось заманить самого Брюса Шнайера
- какие способы существуют для получения инвайта на проход
- конкурсы, как это будет и к чему готовится
- CTF, пара слов о том, что нас ждет
Ведет программу бессменный Александр Матросов.
Ссылка на оригинал:
http://www.esetnod32.ru/.company/podcast/detail.php?ID=320208
ps. Хронически путаю CCC с CC. Виноват.
суббота, 24 марта 2012 г.
Жидохэкерские войдохэды
Что-то совершенно нереальное начало твориться с whitehat. Процесс поиска, разглашение и монетизации уязвимостей, достаточно давно вышедший в какие-то приемлемые рамки снова начало лихорадить, причем беда пришла с неожиданной стороны "белых и пушистых" исследователей.
И так, суть:
"...специалисты из французской компании Vupen, которые обошли настройки безопасности браузера Google Chrome, отказались предоставлять подробности взлома web-обозревателя представителям Google... Глава компании Чаоки Бекрар (Chaouki Bekrar) заявил: «Мы не поделимся нашей информацией с Google даже за 1 млн долларов. Мы не хотим предоставлять им знания, которые помогут им исправить обнаруженную нами или любую другую уязвимость. Мы хотим оставить эксплоит для наших заказчиков..."
src = http://www.securitylab.ru/news/422069.php
На всякий случай, оригинал:
"We wouldn’t share this with Google for even $1 million. We don’t want to give them any knowledge that can help them in fixing this exploit or other similar exploits. We want to keep this for our customers,” said Chaouki Bekrar, Vupen’s CEO."
Подумаешь, скажет подкованный читатель. Люди нашли уязвимость, их дело как ими распоряжаться. Но не все так просто. Давайте прикинем, какие есть сейчас варианты у честного вайтхэта, если он вдруг начал находить уязвимости.
1. Найти спонсора и сливать. Спонсор кончено должен быть белым и пушистым, но эта задача сейчас решается просто практически в любом регионе "шарика".
2. Если бага "слабая" или со спонсором не сложилось - можно поразмышлять немного и слить все в ZDI или схожую программу.
3. Если вдруг эти варианты не подходят, или нужно дружить с вендором - пустить багу на PR, отработать по одной из политик разглашения, опубликовать на сайте, пресс-релиз какой-то повесить, съездить на PHDays.
4. В исключительном случае, если есть некоторый поток - создать свой продукт, такой например и продавать самостоятельно.
5. Забить.
Вот собственно и все. Обычно варианты особенно не совместимы. Разве что PR и публичные программы вознаграждения.
Реакция на предложение Google отработать уязвимость в рамках коммерциализированной версии "ответственного разглашения" вызывает удивление. "Не продам, они ее исправят" - совсем не похоже на позицию "белой шляпы". Скорее наоборот. Позиция совсем себе жидохекерская.
Как-то один из разработчиков, устраняя обнаруженную Positive Research уязвимость спросил "Зачем вы это делаете?! Хотите сделать мир лучше?". Интересно, какова бы была его реакция на заявления, аналогичные высказыванию г-на Бекрара.
PS. Сдается мне, при таком подходе скоро, как в том анекдоте - придет лесник и всех разгонит. Учитывая частоту появления слова "кибервойна" в СМИ недолго ожидать и конвенции "о кибероружии". Тем более локальные законодательные акты, подобные тому, который привел к появлению сайта http://germany.thc.org/ уже принимаются.
Responsible Disclosure умирает. Теперь каждый сам за себя.
И так, суть:
"...специалисты из французской компании Vupen, которые обошли настройки безопасности браузера Google Chrome, отказались предоставлять подробности взлома web-обозревателя представителям Google... Глава компании Чаоки Бекрар (Chaouki Bekrar) заявил: «Мы не поделимся нашей информацией с Google даже за 1 млн долларов. Мы не хотим предоставлять им знания, которые помогут им исправить обнаруженную нами или любую другую уязвимость. Мы хотим оставить эксплоит для наших заказчиков..."
src = http://www.securitylab.ru/news/422069.php
На всякий случай, оригинал:
"We wouldn’t share this with Google for even $1 million. We don’t want to give them any knowledge that can help them in fixing this exploit or other similar exploits. We want to keep this for our customers,” said Chaouki Bekrar, Vupen’s CEO."
Подумаешь, скажет подкованный читатель. Люди нашли уязвимость, их дело как ими распоряжаться. Но не все так просто. Давайте прикинем, какие есть сейчас варианты у честного вайтхэта, если он вдруг начал находить уязвимости.
1. Найти спонсора и сливать. Спонсор кончено должен быть белым и пушистым, но эта задача сейчас решается просто практически в любом регионе "шарика".
2. Если бага "слабая" или со спонсором не сложилось - можно поразмышлять немного и слить все в ZDI или схожую программу.
3. Если вдруг эти варианты не подходят, или нужно дружить с вендором - пустить багу на PR, отработать по одной из политик разглашения, опубликовать на сайте, пресс-релиз какой-то повесить, съездить на PHDays.
4. В исключительном случае, если есть некоторый поток - создать свой продукт, такой например и продавать самостоятельно.
5. Забить.
Вот собственно и все. Обычно варианты особенно не совместимы. Разве что PR и публичные программы вознаграждения.
Реакция на предложение Google отработать уязвимость в рамках коммерциализированной версии "ответственного разглашения" вызывает удивление. "Не продам, они ее исправят" - совсем не похоже на позицию "белой шляпы". Скорее наоборот. Позиция совсем себе жидохекерская.
Как-то один из разработчиков, устраняя обнаруженную Positive Research уязвимость спросил "Зачем вы это делаете?! Хотите сделать мир лучше?". Интересно, какова бы была его реакция на заявления, аналогичные высказыванию г-на Бекрара.
PS. Сдается мне, при таком подходе скоро, как в том анекдоте - придет лесник и всех разгонит. Учитывая частоту появления слова "кибервойна" в СМИ недолго ожидать и конвенции "о кибероружии". Тем более локальные законодательные акты, подобные тому, который привел к появлению сайта http://germany.thc.org/ уже принимаются.
Responsible Disclosure умирает. Теперь каждый сам за себя.
воскресенье, 18 марта 2012 г.
MS12-020: Спасайся кто может!
В публичный доступ просочился PoC эксплойта для уязвимости в RDP.
Описание уязвимости:
http://www.securitylab.ru/vulnerability/421488.php
Анализ:
http://aluigi.org/adv/termdd_1-adv.txt
Эксплойт:
http://www.securitylab.ru/poc/421793.php
Срочно ставим патчи.
Описание уязвимости:
http://www.securitylab.ru/vulnerability/421488.php
Анализ:
http://aluigi.org/adv/termdd_1-adv.txt
Эксплойт:
http://www.securitylab.ru/poc/421793.php
Срочно ставим патчи.
Будут примерно все whitehat-хакеры Москвы...
31 марта 2012 года c 11 до 18 в хакспейсе Neuron пройдет воркшоп компании Positive Technologies, посвященный итогам PHDays CTF Quals/Afterparty.
На площадке будет развернута виртуальная сеть, аналогичная той, что использовалась на отборочных соревнованиях PHDays CTF Quals. Вы сможете узнать не только о том, как создаются хакерские соревнования, но и порешать задания по ходу действия, поэтому не забудьте захватить ноутбук.
Воркшоп ведут:
Дмитрий Евтеев, Юрий Гольцев, Глеб Грицай, Александр Зайцев, Сергей Щербель.
Подробности тут:
http://neuronspace.timepad.ru/event/21567
Приходите, будет круто!
четверг, 15 марта 2012 г.
Как лайфхакеры вайтхэтов повстречали
По приглашению портала http://lifehacker.ru принял участие в подкасте 42.
Секреты «белых шляп»
Как и обещали в предыдущем выпуске, на этот раз Леонид Свидерский и Настя Радужная расскажут про корпоративные взломы. Поможет им в этом, высказав свое авторитетное мнение, эксперт выпуска — Сергей Гордейчик, технический директор компании «Positive Technologies».
В программе:
— Виды коммерческих угроз.
— Способы защиты от них.
— Киберпреступность.
— Виды коммерческих угроз.
— Способы защиты от них.
— Киберпреступность.
Подписаться на:
Сообщения (Atom)


